اما پشت این عدد بزرگ، نکته مهمتری هست: در بعضی حملهها، راه نفوذ از جایی باز شده که اصلاً در بررسی امنیتی پروژه دیده نشده بود. حتی نرمافزاری که قرار بود محافظ باشد، به درِ ورود هکر تبدیل شد.
- تنها چهار حمله، حدود ۸۰٪ خسارت این فصل را ساختهاند.
- بررسی امنیتی یک پروژه، تضمین سلامت همه ابزارها و دسترسیهای آن نیست.
- بخشی از پولها برگشته یا خسارت کاربران جبران شده است اما امنیت دارایی دیجیتال موضوعی بسیار مهم است.
بزرگترین سرقتها کجا اتفاق افتاد؟
بیتگت، لیکویید، تکتونیک و کلدکارد چهار پرونده بزرگ این فصل بودند. در هک صرافی بیتگت حدود ۳۸۷٫۵ میلیون دلار و در هک شبکه لیکویید حدود ۳۱۹ میلیون دلار خسارت ثبت شد.
لیکویید شبکهای مرتبط با بیتکوین است؛ رخنه در آن به معنی شکستهشدن امنیت شبکه اصلی بیتکوین نیست. همین تفاوت درباره هک یک صرافی یا کیف پول هم اهمیت دارد: باید دید دقیقاً کدام بخش آسیب دیده است.
قیمت لحظهای بیتکوین: ...
هکرها از کدام در وارد شدند؟
طبق گزارش، ۷۷٪ خسارتها به ابزارهای جانبی آلوده، اصلاحات امنیتی اجرانشده یا بخشهایی مربوط بوده که در آخرین بررسی امنیتی پوشش داده نشده بودند.
نمونه روشنش بیتگت است. طبق توضیح رسمی صرافی، مهاجم از ضعف یک نرمافزار امنیتیِ شرکت دیگر وارد شد، دسترسی داخلی گرفت و دستور برداشت جعلی فرستاد. به زبان ساده، انگار دزد کارت ورود یکی از کارکنان را گرفته و صندوقدار هم درخواست او را معتبر دانسته است.
برای همین، عبارت «بررسی امنیتی شده» یا ممیزی امنیتی (Security Audit) نباید خیالمان را کاملاً راحت کند. ممکن است قفل اصلی بررسی شده باشد، اما درِ پشتی یا کلید یدکی هنوز دردسر بسازد.
چقدر از پولها برگشت؟
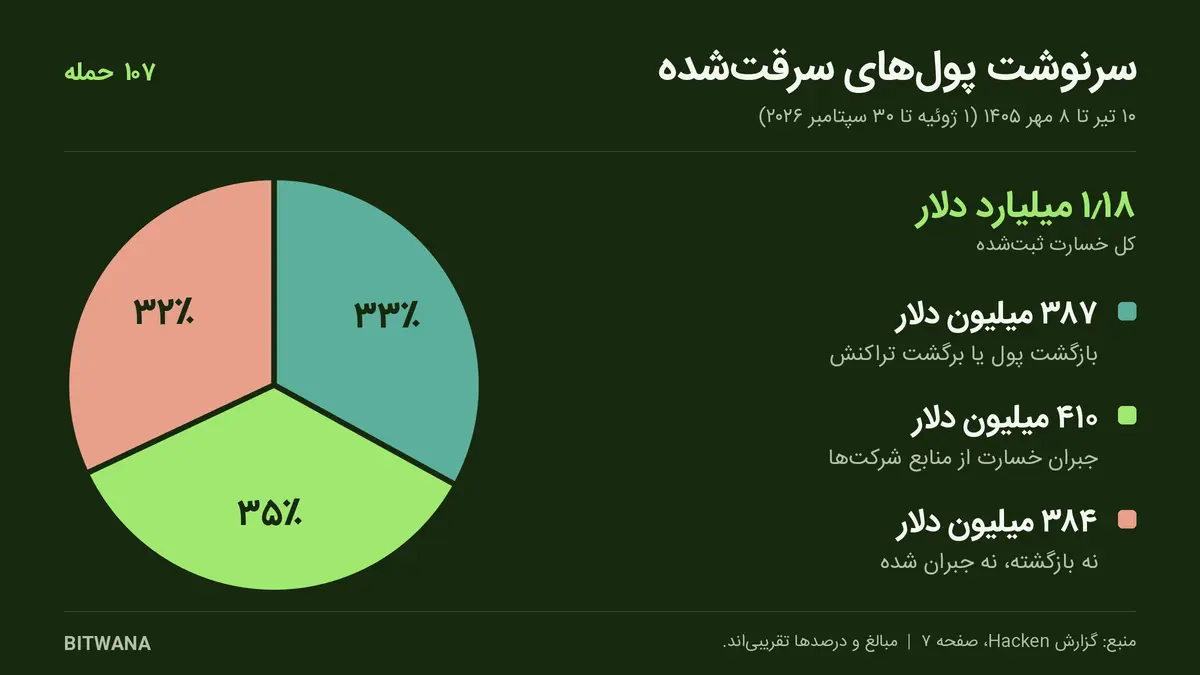
گزارش سرنوشت خسارتها را اینطور تقسیم میکند:
- حدود ۳۸۷ میلیون دلار: پول بازگردانده شده یا اثر تراکنشها برگشته است.
- حدود ۴۱۰ میلیون دلار: شرکتها از منابع خودشان خسارت کاربران را پوشش دادهاند.
- حدود ۳۸۴ میلیون دلار: در زمان گزارش، نه برگشته و نه جبران شده است.
ما چه کاری میتوانیم انجام دهیم؟
کاربر عادی نمیتواند کدهای یک صرافی را بررسی کند، اما چند اشتباه پرهزینه را میتواند کنار بگذارد:
- عبارت بازیابی (Seed Phrase) را خصوصی نگه دارید: این کلمات، کلید بازسازی کیف پول ارز دیجیتال شما هستند؛ آنها را برای پشتیبانی نفرستید و از آنها عکس نگیرید.
- کورکورانه تأیید نکنید: قبل از امضا، مقصد و مجوز برداشت را بخوانید؛ یک برنامه برای معامله کوچک شما لزوماً به اجازه برداشت نامحدود نیاز ندارد.
- مسیر رسمی را بشناسید: برای ورود یا نصب برنامه، از آدرس رسمی استفاده کنید؛ لینک فوریِ «حساب شما در خطر است» میتواند خودش دام باشد.
این کارها خطر را کمتر میکنند، اما ضعف امنیتی خود یک سرویس را برطرف نمیکنند. درس این فصل روشن است: در کریپتو فقط حواستان به سود احتمالی نباشد؛ راه نگهداری پول هم بهاندازه راه بهدستآوردنش مهم است.
این مطلب برای اطلاعرسانی و آموزش تهیه شده و توصیه به خرید یا فروش هیچ دارایی نیست.