
حمله در ۷ آبان ۱۴۰۵ (۲۹ اکتبر ۲۰۲۶) اتفاق افتاد. گزارشهای رویترز و وایرد از عملیاتی میگویند که از قبل آماده شده بود؛ اگر سریال Money Heist را دیده باشید، احتمالاً سناریوهایی از چگونگی حمله در ذهنتان شکل میگیرد. اما یک تفاوت عمده با آن سرقت دارد؛ این سرقت «مجازی» بود!
- هک بایننس حدود ۶٫۳ میلیارد دلار خسارت اولیه داشت و و سال ۲۰۲۶ را نا ایمنترین سال کریپتو کرده است.
- بایننس از مسدودشدن حدود ۳ میلیارد دلار خبر داده، اما مسدودشدن با پسگرفتن پول فرق دارد.
- صرافی وعده داده خسارت را از منابع خودش جبران کند.
۲۰ دقیقهای که بایننس فراموش نخواهد کرد
پشت این سرقت سریع، ساعتها آمادهسازی بود. طبق بررسی TRM Labs، مهاجمان دستکم ۳۶ ساعت قبل شروع به آمادهسازی کرده و برنامه حمله را روی چند کیف پول آزمایش کرده بودند. چهار ساعت پس از آخرین تمرین، نوبت اجرای نقشه روی بایننس رسید.
ساعت حدود ۲۳:۳۵ به وقت ایران، خروج XRP از کیف پولهای صرافی آغاز شد. حدود ۱۵ دقیقه بعد، ۱۸٬۲۷۰ بیتکوین جابهجا شد و چند دقیقه بعد، یک تراکنش روی اتریوم بهتنهایی حدود ۲٫۵۳ میلیارد دلار دارایی را بیرون کشید.
مهاجمان همزمان سراغ چندین شبکه رفته بودند. ضربه اصلی در همان ۲۰ دقیقه وارد شد، اما انتقالهای بعدی تا ساعتها ادامه داشت. انگار درهای چند خزانه را همزمان باز کرده باشند؛ با این تفاوت که اینجا برای حمل پولها حتی به یک کیف هم احتیاج نبود.
چطور از درهای امنیتی بایننس عبور کردند؟
اولین سرنخ به لپتاپ یکی از مهندسان بایننس رسید. بررسی اولیه صرافی میگفت احتمالاً مهاجمان از همین مسیر وارد یکی از سامانههای داخلی شدهاند. بعدتر، بایننس اعلام کرد نقاط نفوذ دیگری هم پیدا شده و ماجرا پیچیدهتر از یک لپتاپ آلوده بوده است.
هدف، کیف پولهای متصل به اینترنت صرافی یا کیف پول گرم (Hot Wallet) بود؛ همان کیف پولهایی که برداشتهای روزمره کاربران از آنها انجام میشود.
بخش عجیب ماجرا اینجاست: طبق بررسی Bitquery، دستورهای انتقال، تأیید معتبر داشتند. مهاجمان توانسته بودند سامانه تأیید برداشت را به اجرای خواسته خودشان وادار کنند. تصور کنید دزد به شکلی وارد بانک شده که مسئول صندوق، حوالههای او را معتبر میبیند و پول را تحویل میدهد!
ریچارد تنگ، مدیرعامل مشترک بایننس، گفته مهاجمان برای پاککردن آثار کارشان هم سازوکار داشتهاند. هنوز تمام مسیر نفوذ روشن نشده، اما با یک حمله حسابشده طرف هستیم.
TRM عامل حمله را گروه TraderTraitor مرتبط با کره شمالی میداند. بررسی Elliptic هم میان مسیر بخشی از پولها و هک بیتگت ارتباط پیدا کرده است؛ نشانههایی که احتمال حضور مهاجمان باسابقه را پررنگ میکند.
تترها قفل شدند اما دزدها فکر اینجا را هم کرده بودند!
با روشنشدن ماجرا، تتر، سرکل و چند مجموعه دیگر برای مسدودکردن پولها وارد عمل شدند. بایننس میگوید مجموع داراییهای مسدودشده به حدود ۳ میلیارد دلار رسیده است. بخشی از پول در دسترس مهاجمان نبود؛ اما داستان همینجا تمام نشد.
طبق گزارش LlamaRisk، مهاجمان حدود ۶۰ میلیون تتر را در آوه (Aave) وثیقه گذاشتند و نزدیک ۴۴٫۶ میلیون دلار وام اتریومی گرفتند. آوه سرویسی است که میتوان در آن ارز دیجیتال گرو گذاشت و در مقابل وام گرفت.
اینبار دزد، مشتریِ سرویس وامدهی شده بود: تترهای سرقتی را گرو گذاشت و اتریوم تحویل گرفت! این کار پیش از محدودشدن بازارهای آوه انجام شد. آوه بعداً بازارهایش را دوباره باز کرد، ولی پذیرش بعضی داراییها بهعنوان وثیقه تازه را محدود نگه داشت.
چرا اتریوم؟ چون تتر و USDC صادرکنندهای دارند که میتواند آدرسها را مسدود کند، اما اتریوم چنین شرکت مرکزیای ندارد. تبدیل پول به اتریوم، توقیف آن را سختتر میکند؛ هرچند مسیر جابهجایی پول همچنان قابل ردیابی است.
حالا چه کسی پول کاربران را پس میدهد؟
پاسخ بایننس روشن است: خودمان جبران میکنیم. این صرافی در اطلاعیه ۸ آبان ۱۴۰۵ (۳۰ اکتبر ۲۰۲۶) اعلام کرد بیش از ۶٫۳۴ میلیارد دلار از منابع شرکت را برای پوشش خسارت کنار گذاشته است.
از این مبلغ، ۵ میلیارد دلار به همان ارزهایی تأمین شده که سرقت شدهاند؛ یعنی قرار است جای بیتکوین ازدسترفته، بیتکوین قرار بگیرد و جای تتر، تتر. خرید باقی داراییها هم ادامه دارد.
بایننس میگوید از منابع شرکت و صندوق اضطراری SAFU استفاده میکند تا هزینه سرقت به کاربران منتقل نشود. در این اطلاعیه، برداشتها هنوز متوقف بود و بازگشایی مرحلهای به تکمیل بررسیهای امنیتی بستگی داشت.
چرا بازار به اندازه این خبر وحشت نکرد؟
خبر سرقت ۶٫۳ میلیارد دلاری میتوانست خاطره روزهای تلخ FTX را زنده کند. با این حال، واکنش اولیه بازار در مورد هک بایننس به سقوطهای دورقمی آن بحران نرسید. در آبان ۱۴۰۱ (نوامبر ۲۰۲۲) و هنگام بحران FTX، بیتکوین در یکی از روزها حدود ۱۴٪ افت کرده بود.
برای این حمله، گزارش اولیه The Block در صبح ۸ آبان ۱۴۰۵ (۳۰ اکتبر ۲۰۲۶)، افت ۲۴ساعته بیتکوین را ۴٫۵٪، اتریوم را ۵٫۲٪ و BNB را ۷٫۱٪ ثبت کرده بود. بازار ضربه خورد، اما در برابر چنین سرقت بزرگی، واکنشش محدودتر از چیزی بود که ممکن بود تصور کنیم.
چرا؟ به نظر میرسد چند عامل جلوی ترس بیشتر را گرفتهاند:
- بایننس سریع وعده جبران داد. بازار از همان ابتدا شنید که صرافی میخواهد خسارت را از منابع خودش پوشش دهد. تحلیلگر شرکت Laevitas هم در گفتوگو با The Block، توان مالی بایننس را از دلایل محدودماندن وحشت دانسته است.
- همه پول در اختیار دزدها نماند. اقدام سریع تتر، سرکل و دیگر شرکتها برای مسدودکردن داراییها نشان داد امکان متوقفکردن بخشی از پول وجود دارد.
- سرقت با ورشکستگی فرق دارد. در بحران FTX، نگرانی این بود که صرافی نتواند پول مردم را پس بدهد و شرکتهای دیگر هم همراهش آسیب ببینند. در پرونده بایننس، فعلاً وعده تأمین خسارت مطرح است. برای بازار، «از صندوق پول بردهاند» با «پولی برای پسدادن نداریم» تفاوت بزرگی دارد.
البته بازار پیش از این خبر هم زیر فشار بود و همزمان سهام فناوری آمریکا افت میکرد؛ بنابراین تمام این کاهش قیمت را نمیتوان به هک نسبت داد. آرامش نسبی فعلی هم به عملیشدن وعده جبران و بازگشایی برداشتها وابسته است.
قیمتهای لحظهای در صرافی ارز دیجیتال بیتوانا:
بیتکوین: ...
اتریوم: ...
ماسک شوخی کرد؛ CZ حوصله نداشت!
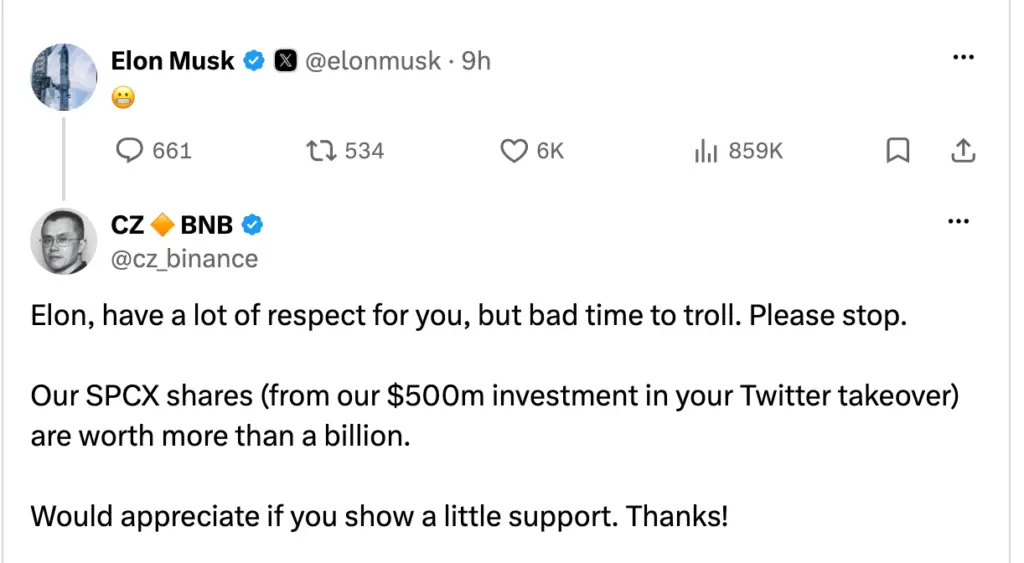
در میانه این بحران، ایلان ماسک در ایکس با ایموجی 😬 به بحث هک بایننس واکنش نشان داد. چانگپنگ ژائو، بنیانگذار بایننس، هم در پاسخ از او خواست دست از طعنهزدن بردارد:
«الان وقت دستانداختن نیست؛ لطفاً بس کن.»
CZ حتی سرمایهگذاری ۵۰۰ میلیون دلاری بایننس در خرید توییتر را یادآوری کرد و گفت سهام مرتبط با آن حالا بیش از یک میلیارد دلار ارزش دارد. بحث به سهام اسپیسایکس هم کشید؛ هرچند او بعداً روشن کرد که برنامهای برای فروش این سهام اعلام نکرده است. بایننس درگیر جمعکردن بزرگترین سرقت تاریخ کریپتو بود و بنیانگذارش همزمان باید جواب طعنههای ماسک را هم میداد!
سالی که رکوردهای سرقت را جابهجا کرد
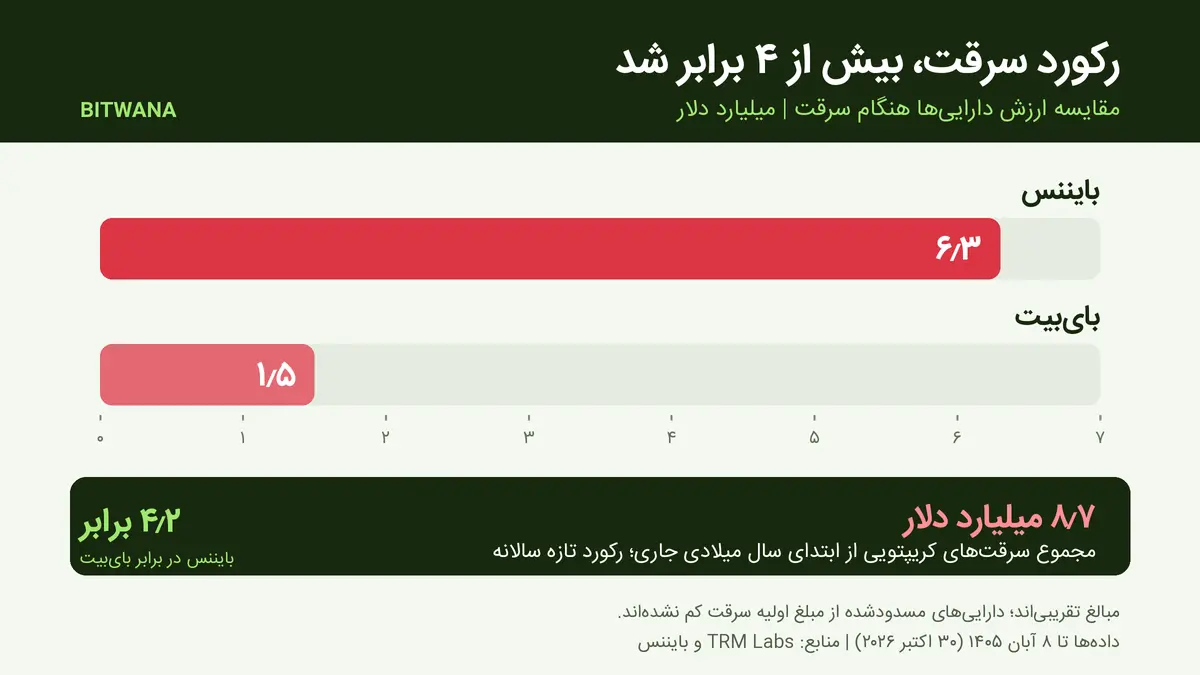
هک بایننس فقط رکورد یک سرقت را نشکست. طبق گزارش TRM، مجموع سرقتهای کریپتویی سال میلادی جاری به حدود ۸٫۷ میلیارد دلار رسیده؛ رقمی که هیچ سال دیگری به آن نرسیده بود.
رقم هک بایننس، بیش از چهار برابر هک ۱٫۵ میلیارد دلاری بایبیت بود. در گزارش قبلی هکهای کریپتو هم از ۱۰۷ حمله و ۱٫۱۸ میلیارد دلار سرقت در سهماهه سوم گفته بودیم؛ حالا یک سرقت، بیش از پنج برابر کل خسارت آن فصل است.
پایان این داستان هنوز نوشته نشده است. بایننس باید پول کاربران را جبران کند، برداشتها را به حالت عادی برگرداند و توضیح بدهد چنین سرقتی چطور ممکن شده است. بازار فعلاً فرصت داده تا این وعدهها عملی شوند. ۲۰ دقیقه برای ثبت بزرگترین سرقت تاریخ کافی بود؛ اما بازسازی اعتماد چقدر زمان میبرد؟