
سرقت ۶٫۳ میلیارد دلاری از بایننس آن هم تنها در ۲۰ دقیقه، پایانِ نقشه بود.
اما برنامهای که برای آن ریخته بودند از چندین هفته قبل در حال اجرا بود؛ و ماجرا از چیزی شروع میشود که خیلیها ممکن است با آن روبهرو شوند: یک پیشنهاد شغلی.
به گزارش کویندسک، بایننس در ۱۲ آبان ۱۴۰۵ (۳ نوامبر ۲۰۲۶) جزئیات تازهای از بزرگترین هک تاریخ کریپتو منتشر کرد. طبق روایت صرافی، یک مصاحبه استخدامی ساختگی، بخش عمده مسیر این سرقت را باز کرده بود.
چکیده مطلب
- هکرها با ترفندهای استخدامی و نرمافزار آلوده، به دستگاه کارکنان نفوذ کردند.
- دسترسی به چند کامپیوتر، راه را برای انتقال غیرمجاز داراییها باز کرد.
- بایننس میگوید حدود ۹۸٪ از توکنهای آسیبدیده را با منابع خودش جایگزین کرده است.
یک مصاحبه شغلی و ضرر ۶٫۳ میلیارد دلاری!
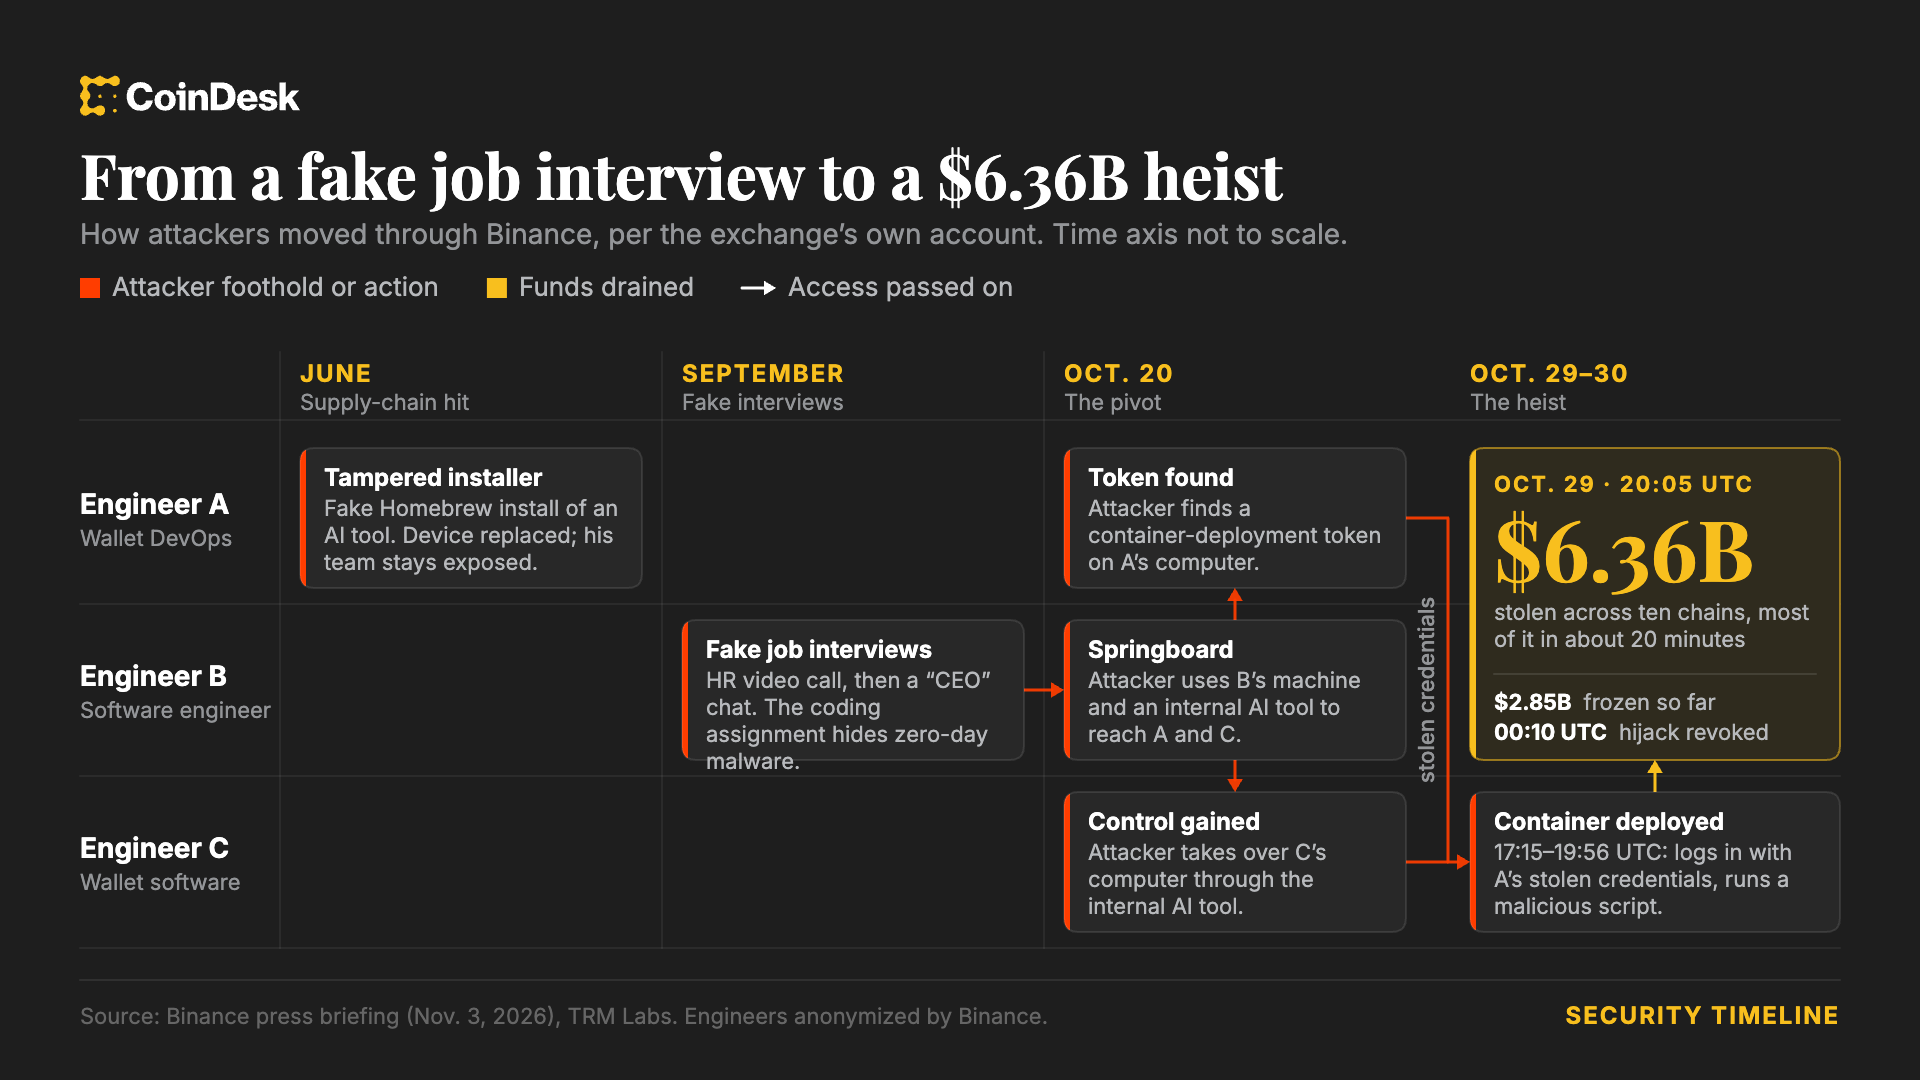
یک مهندس بایننس در پلتفرمی معتبر برای کاریابی، با پیشنهاد همکاری روبهرو شد. ابتدا فردی در نقش مسئول استخدام با او تماس تصویری گرفت؛ حتی عکسهای شخصی هم نشان داد تا اعتمادش را جلب کند! مرحله بعد، مصاحبه با «مدیرعامل» بود.
آخر کار، نوبت آزمون برنامهنویسی رسید. مهندس فایلِ تمرین را روی کامپیوتر کاریاش دانلود کرد؛ اما داخل آن بدافزار پنهان شده بود و ابزار امنیتی دستگاه هم متوجه آن نشد. استخدامی در کار نبود؛ هکرها دنبال دسترسی بودند.
از کامپیوتر کارمند تا پولهای صرافی
این عملیات یک مسیر دیگر هم داشت: چند ماه قبل، مهندسی دیگر هنگام نصب یک ابزار هوش مصنوعی، نرمافزار آلوده دریافت کرده بود. بایننس دستگاه را تعویض کرد، اما مهاجمان اطلاعاتی درباره نقش او و تیم کیف پول به دست آورده بودند.
سپس در ۲۸ مهر ۱۴۰۵ (۲۰ اکتبر ۲۰۲۶)، هکرها از دستگاه آلودهشده در مصاحبه و یک ابزار داخلی هوش مصنوعی استفاده کردند تا به کامپیوتر دو عضو تیم کیف پول برسند. اطلاعات ورود یکی و دسترسی به دستگاه دیگری، امکان اجرای برنامه مخرب را فراهم کرد.
نتیجه در ۷ آبان ۱۴۰۵ (۲۹ اکتبر ۲۰۲۶) خودش را نشان داد: پولها از کیف پولهای صرافی خارج شدند. بررسی چینآنالیسیس نشان میدهد مهاجمان در شبکه اتریوم، با مجوزهای امضاشده، اجرای کد خود را به کیف پول بایننس سپردند. به زبان ساده، از اختیار جابهجایی پول سوءاستفاده شد؛ هدف، کیف پول صرافی بود.
FBI این حمله را به گروهی وابسته به کره شمالی نسبت داده است؛ همان کشوری که نقش پررنگش را در گزارش هکرهای کره شمالی و سرقتهای کریپتویی بررسی کردیم. اما صبح امروز خبر دیگری منتشر شد که خواهر رهبر کره شمالی ادعا FBI را کذب میدانست و گفت این اقدام سیاسی آمریکا بوده است.
آخرین وضعیت پول کاربران چیست؟
بایننس میگوید حدود ۹۸٪ از توکنهای آسیبدیده را با منابع خودش جایگزین کرده و حدود ۲٫۸۵ میلیارد دلار از داراییهای سرقتی هم مسدود شده است. مسدودشدن یعنی هکر فعلاً نمیتواند آن پول را جابهجا کند. بایننس گفته است بررسی حادثه با کمک متخصصان مستقل هنوز در حال انجام است.
اگر پیشنهاد کاری به نصب برنامه یا اجرای کد رسید، قبل از اجرا باید عوامل مشکوک را بررسی کنید. متاسفانه در دنیای امروز با وجود هوشمصنوعی دیگر به چشمان خود هم نمیشود به راحتی اطمینان کرد!
باید حواسمان باشد که کامپیوتر کاری یا دستگاهی که با آن حسابهای مالیتان را مدیریت میکنید، مکان خوبی برای باز کردن فایلهای ناشناس نیست.