
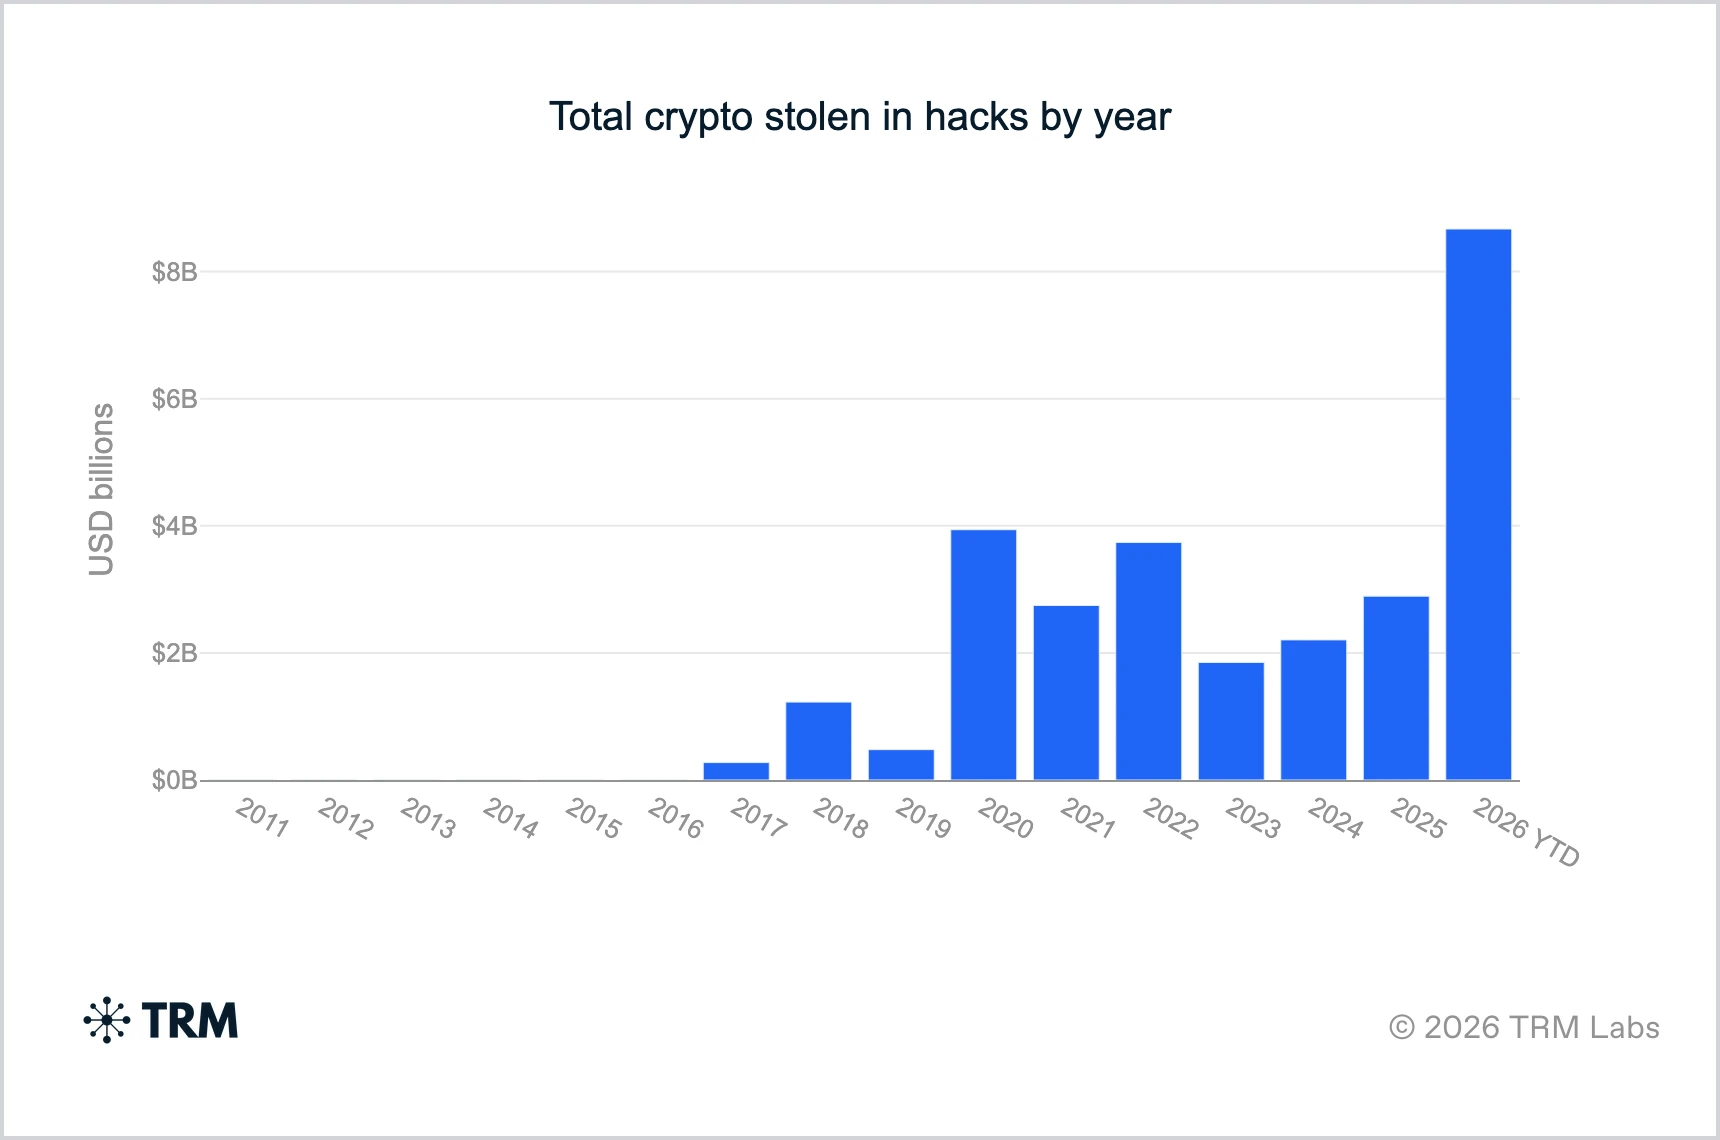
کره شمالی؛ منزوی، تحریمشده، اما حسابی دستدراز! این کشور در بازار کریپتو کارنامهای وحشتناک دارد: ۱۲٫۸ میلیارد دلار سرقت در ۱۰۰ حمله از سال ۱۳۹۶ (۲۰۱۷). نکته عجیبتر؟ ۷٫۴ میلیارد دلار از این رقم، فقط در سال جاری میلادی سرقت شده؛ یعنی بیشتر از مجموع تمام سالهای قبل در این گزارش!
این آمار را TRM Labs در گزارش ۸ آبان ۱۴۰۵ (۳۰ اکتبر ۲۰۲۶) منتشر کرده است. یک روز بعد هم FBI رسماً هک بایننس را به کره شمالی نسبت داد. بایننس، بایبیت و رونین فقط معروفترین اسمهای این کارنامهاند؛ ماجرا خیلی بزرگتر از سه هک است.
- کارنامه سرقت: ۱۲٫۸ میلیارد دلار در ۱۰۰ حمله منتسب به هکرهای کره شمالی.
- جهش امسال: ۷٫۴ میلیارد دلار؛ بیشتر از مجموع سالهای قبل در دادههای گزارش.
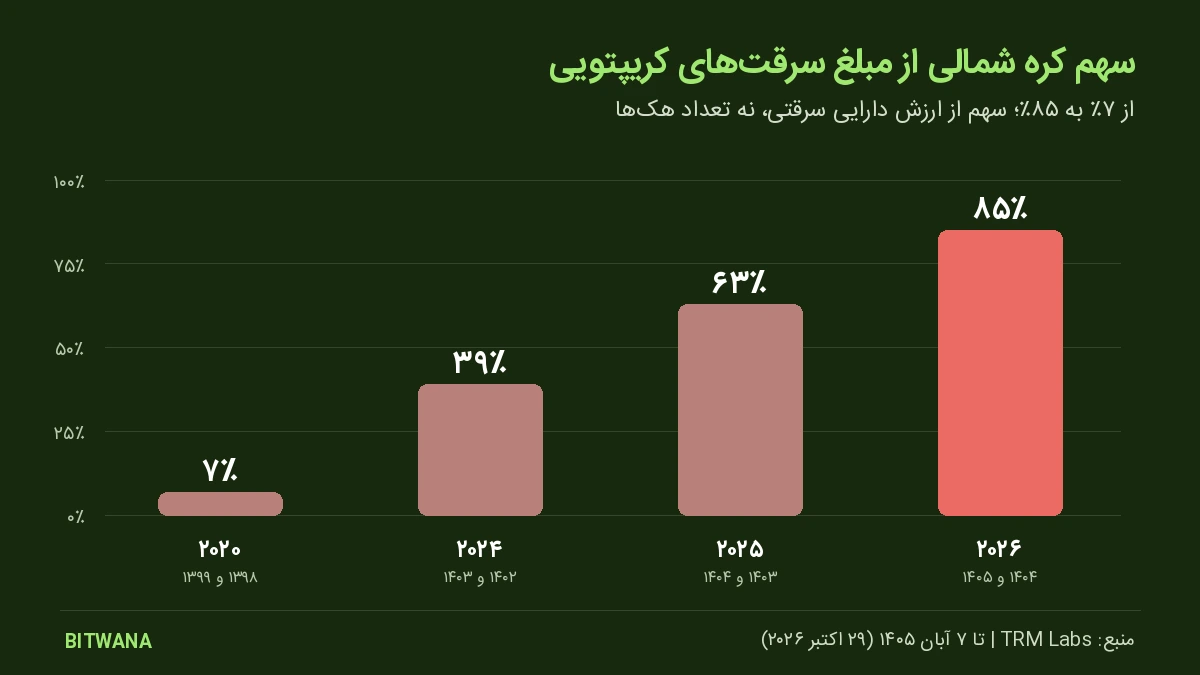
- سهم از سرقتهای جهان: از ۷٪ در سال ۱۳۹۹ (۲۰۲۰) به ۸۵٪ در سال جاری میلادی، تا زمان گزارش.
از هر ۱۰۰ دلار سرقت، ۸۵ دلار سهم کره شمالی!
برای فهمیدن بزرگی عدد کافی است تصور کنید تمام پول سرقتشده در هکهای کریپتویی امسال را روی یک میز گذاشتهایم. طبق برآورد TRM، از هر ۱۰۰ دلار آن، ۸۵ دلار به حملات منتسب به کره شمالی مربوط است؛ سهم تمام مهاجمان دیگر، رویهم فقط ۱۵ دلار میشود.
شش سال قبل این سهم تنها ۷٪ بود. حالا یک کشور منزوی، بخش عمده صورتحساب سرقتهای بازار را به نام خودش زده است. البته هک عظیم بایننس در این جهش نقش بزرگی دارد؛ با کنارگذاشتن آن، سهم کره شمالی امسال حدود ۴۵٪ میشود؛ هنوز هم نزدیک به نصف!
نمودار زیر هم تعدادی از بزرگترین پروندهها را کنار هم میگذارد؛ از هک بایننس تا بایبیت، رونین و سرقت بیتگت. رقم ۹٫۶ میلیارد دلاری این تصویر مربوط به همین فهرست محدودتر است؛ برآورد ۱۲٫۸ میلیارد دلاری TRM پروندههای بیشتری را پوشش میدهد.
از بایننس در سال ۲۰۲۶ تا بایبیت در ۲۰۲۵ و رونین بریج در ۲۰۲۲؛ سه سرقت بزرگ تاریخ ارزهای دیجیتال یک نقطه مشترک دارن: رد پای هکرهای کرهشمالی!
بهجای شکستن قفل، سراغ صاحب کلید میروند
شاید جالبترین بخش گزارش، روش کار این گروههاست: حدود ۸۸٪ ارزش سرقتهای منتسب به کره شمالی از نفوذ به زیرساختها آمده؛ یعنی سامانهها و دسترسیهایی که جابهجایی پول را کنترل میکنند. سهم سوءاستفاده از ایراد کد، فقط حدود ۱٪ بوده است.
راه ورود گاهی یک پیشنهاد شغلی وسوسهانگیز است. طبق هشدار مشترک نهادهای امنیتی آمریکا، مهاجمان کارکنان شرکتهای کریپتویی را با وعده کار پردرآمد به نصب برنامه آلوده ترغیب میکنند. کارمند فکر میکند دارد فرصت شغلی تازهای را امتحان میکند؛ مهاجم دارد راه ورود به دستگاه او را باز میکند.
به این فریبدادن آدمها برای گرفتن دسترسی، مهندسی اجتماعی (Social Engineering) میگویند. در پرونده دریفت، طبق ارزیابی TRM، افراد مرتبط با مهاجمان ماهها با کارکنان دیدار حضوری داشتهاند. یعنی گاهی مقدمه یک سرقت دیجیتال، آشنایی و اعتمادسازی در دنیای واقعی است.
گاهی هم خودِ هکر را استخدام میکنند!
این یکی دیگر شبیه فیلمهاست: شرکت امنیتی KnowBe4 اعلام کرد فردی مرتبط با کره شمالی را با هویت جعلی استخدام کرده بود. او چهار مصاحبه ویدئویی و بررسی سوابق را پشت سر گذاشت، اما پس از تحویل لپتاپ کاری، تلاش برای نصب بدافزار شروع شد!
تیم امنیتی شرکت جلوی ادامه فعالیت را گرفت و طبق اعلام KnowBe4، اطلاعاتی سرقت نشد. نکته بامزه ماجرا همینجاست: شرکتی که کارش آموزش مقابله با فریب سایبری است، در فرایند استخدام فریب خورد.
دزدیدن پول یک ماجراست؛ نقدکردنش ماجرایی دیگر
برای این گروهها، خروج پول از صرافی پایان کار نیست. باید منشأ آن را پنهان کنند؛ همان پولشویی (Money Laundering). FBI میگوید مهاجمان بایننس داراییها را عمدتاً به اتریوم تبدیل کردهاند و انتظار جابهجاییهای بعدی را دارد.
طبق گزارش TRM، در بعضی پروندهها واسطهها دارایی سرقتی را با تخفیف میخرند و ادامه پولشویی را به عهده میگیرند. به زبان ساده، هکر برای تبدیل پول دزدی به پول قابلخرج، حاضر است بخشی از آن را واگذار کند.
کره شمالی شاید از بسیاری از درهای جهان بیرون مانده باشد؛ هکرهایش اما دنبال کسی میگردند که در را از داخل باز کند.
سؤالات متداول درباره هکرهای کره شمالی
هکرهای کره شمالی چقدر ارز دیجیتال سرقت کردهاند؟
طبق گزارش TRM تا ۷ آبان ۱۴۰۵ (۲۹ اکتبر ۲۰۲۶)، حدود ۱۲٫۸ میلیارد دلار در ۱۰۰ حمله از سال ۱۳۹۶ (۲۰۱۷) به این گروهها نسبت داده شده است. سهم سال جاری میلادی از این رقم، ۷٫۴ میلیارد دلار است.
گروه لازاروس چیست و چه ارتباطی با کره شمالی دارد؟
لازاروس نام یک گروه هکری مرتبط با حکومت کره شمالی است. FBI این گروه و APT38 را مسئول سرقت رونین معرفی کرده است؛ در پروندههای بایننس و بایبیت نیز از نام TraderTraitor برای فعالیت سایبری منتسب به کره شمالی استفاده کرده است.
چطور از ارزهای دیجیتالمان در برابر هکرها محافظت کنیم؟
برنامهها را از منابع رسمی بگیرید، تأیید دومرحلهای (2FA) حساب صرافی را فعال کنید و عبارت بازیابی کیف پول را به هیچکس ندهید. پیام پشتیبانی یا پیشنهاد شغلی هم نباید باعث شود برنامه ناشناسی نصب کنیم! این کارها خطر را کم میکنند، اما جای امنیت خود صرافی را نمیگیرند.
این مطلب برای اطلاعرسانی و آموزش تهیه شده و توصیه به خرید یا فروش نیست. ارقام، برآوردهای گزارش در زمان انتشارند و ممکن است با تکمیل تحقیقات تغییر کنند.